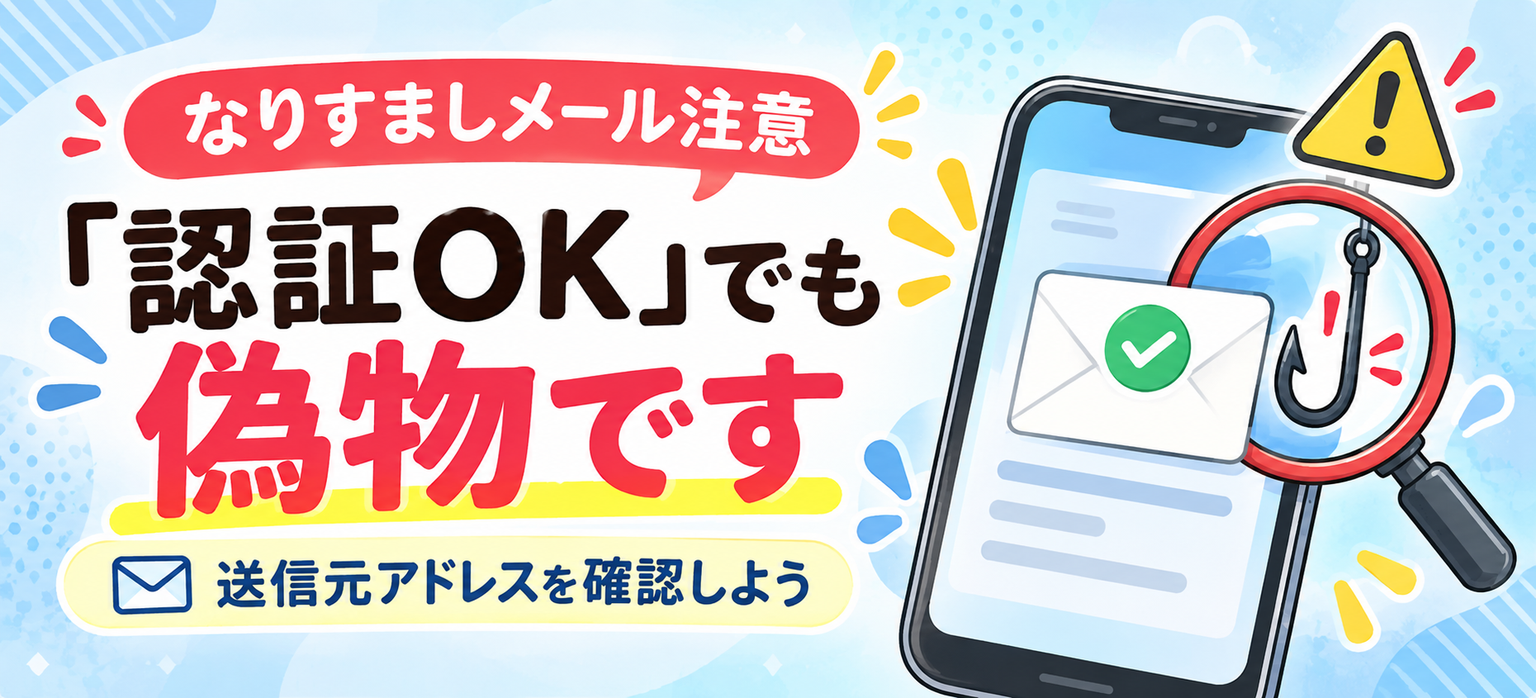
メール認証(SPF・DKIM・DMARC)に「合格」していても、フィッシングメールではないとは限りません。送信元のアドレスとボタンのリンク先を確認し、メール内のリンクではなく公式サイトや公式アプリから確認するのが安全です。リンクを開いてしまったときの対処も、この記事で解説します。
「アカウントのご確認をお願いします」。通販サイトからこんなメールが届くと、「何か手続きが必要なのかな」とつい開きたくなりますよね。私も、買い物をよくする時期にこの手のメールが来たら、一瞬ドキッとしてしまいます。
実は先日、大手通販サイトを装ったこの種のフィッシングメールが確認されました。やっかいなのは、メールの正当性をチェックする技術的な仕組みが、すべて「合格」になっていたことです。この記事では、実際にあった例をもとに、「認証に合格=安心」ではない理由と、スマホでできる見分け方、もしリンクを開いてしまった時の対処法をお伝えします。
【2026年10月26日追記】企業の情報漏えいが相次いでいます。いま届くメールは、いっそう慎重に
2026年10月は、大手企業・サービスの会員情報が漏えいした可能性があるという公表が、相次いでいます。報道によると、10月だけでも、会員情報が数百万件から数千万件規模の事案が、複数公表されました(件数は調査中で、続報で変わる場合があります)。
結論:自分が使っているサービスが対象かどうかは、メールのリンクからではなく、公式サイトや公式アプリのお知らせで確認してください。「情報が漏れました」「パスワードを変更してください」というメール自体が、偽物のおそれもあります。
実際に確認されたメールの特徴
件名は「【重要】アカウントのご確認をお願いします」。本文は本物のサイトそっくりのデザインで、「ログインして確認」というボタンが置かれていました。ぱっと見では、違和感を持ちにくい作りです。
ところが、中身を細かく見ると次のようなズレがありました。
- 表示されている送信者名:大手通販サイトの名前
- 実際の送信元アドレス:通販サイトとは無関係の無料メールサービスのアドレス(@gmail.com、@outlook.jp、@yahoo.co.jp などの形)
- ボタンのリンク先:通販サイトとは関係のない短縮URL
- メール認証(SPF・DKIM・DMARC):すべて「合格(PASS)」
つまり、画面に出ている「名前」だけは本物そっくりでも、実際の送り主はまったく別だったということです。
なぜ「認証に合格」でも安全とは限らないの?
認証は「消印」のようなもの
SPF・DKIM・DMARCといった言葉は、覚えなくて大丈夫です。イメージとしては、郵便物の「消印」や「差出人の照合」に近いものだと考えてください。
これらが確かめているのは「そのメールを技術的に送ったのは誰か」という点です。「名乗っている会社と同じかどうか」までは確かめていません。
今回のメールも、「大手通販サイトからの合格」ではなく、「無料メールサービスからの合格」だったわけです。自分のアドレスから正しく送ったという意味では、確かに合格になってしまいます。
見えない文字でチェックをすり抜けようとした形跡も
さらに、このメールでは会社名の文字列の中に、目に見えない特殊な文字が紛れ込ませてありました。単純な文字チェックをすり抜けようとした形跡と考えられています。
また、迷惑メールフォルダに入らず、普通の受信トレイに届いたからといって安全とは限りません。「届いた場所」や「合格の表示」だけで判断しないことが大切です。
以前紹介した「公式マーク(BIMI)」とはどう違う?
以前、メールの横に表示される「公式マーク(BIMI)」をご紹介しました。今回のメールにはこのマークは表示されていませんでした。
BIMIのマークを表示するには、認証に合格するだけでは足りず、商標登録に基づいた「VMC(Verified Mark Certificate)」という証明書が必要です。いわば「メール版の商標登録」のようなものです。今回の詐欺メールは、そこまでの手続きを通っていなかったため、マークが出なかったと考えられます。
たとえるなら、「消印だけの封筒」と「正式な証明書つきの封筒」は別物、ということです。公式マークは今も有効な目印なので、あわせて確認するクセをつけておきましょう。
スマホで送信元アドレスを確認する方法
多くの大手企業は、自社の公式ドメイン(「@」より後ろの部分)からメールを送っています。表示名ではなく、実際のアドレスを見るだけで、怪しいメールを見分けやすくなります。
- iPhone標準のメールアプリ:送信者名をタップします
- Gmailアプリ:送信者名の右にある「∨」マークをタップします
- リンクやボタン:開く前に長押しすると、行き先のURLだけをプレビューできます
表示された「@」より後ろが、名乗っている会社とまったく関係なければ要注意です。また、本物に似せた偽ドメインもあります。ぱっと見で判断せず、一文字ずつ確かめてみてください。
もしリンクを開いてしまったら
「開いちゃった!」と気づいても、慌てなくて大丈夫です。状況に合わせて、次のように対応しましょう。
- 何も入力していない場合:そのままブラウザやアプリを閉じればOKです。大きな被害に直結することは少ないですが、その画面ではパスワードなどを入力しないでください。
- ID・パスワードを入力してしまった場合:公式サイトやアプリから直接ログインして、すぐにパスワードを変更します。
- 同じパスワードを使い回している場合:ほかのサービスのパスワードも、あわせて変更します。
- カード情報を入力してしまった場合:カード会社に連絡して相談します。
家族で同じパスワードや同じアカウントを使っている場合は、ほかの家族にも声をかけておくと安心です。
「よくできたメール」ほど、一度立ち止まる習慣を
「アカウントの確認」など、急がせる内容のメールが届いたら、メール内のリンクは開かず、自分で公式サイトやアプリを開いて確認するのが基本です。ブックマークや、いつも使っているアプリから入れば、偽サイトに迷い込む心配はありません。
本当に大切なお知らせなら、公式サイトやアプリのマイページにも表示されているはずです。「メールから確認」より「自分から確認」を合言葉にしてみてください。
よくある質問
Q. 認証に合格したメールは、安全ですか?
安全とは限りません。実際に確認された例では、メール認証(SPF・DKIM・DMARC)がすべて「合格(PASS)」でしたが、送信元は通販サイトと無関係の無料メールサービスのアドレスでした。
Q. 送信元は、スマホでどう確認しますか?
iPhone標準のメールアプリでは、送信者名をタップします。Gmailアプリでは、送信者名の右にある「∨」マークをタップします。表示名ではなく、実際の送信元アドレスを確認してください。
Q. 利用中のサービスで情報漏えいがあったと聞きました。何をすればいいですか?
まず、公式サイトや公式アプリのお知らせで、対象かどうかを確認します。対象の場合は、パスワードを変更して、同じパスワードを使っている他のサービスも変更してください。メールのリンクからは、操作しないでください。
【2026年10月26日追記】企業の情報漏えいが相次ぐ今、気をつけたいこと
何が起きている?
- 報道によると、2026年10月に、ソースネクスト(会員情報最大約2,252万件、パスワードを含む)、ブックオフグループ(会員約638万人分)、ヤマト運輸の後払いサービス(顧客情報約526万件)、ローソン(約215万件)など、多くの企業が、不正アクセスなどによる漏えいを公表しました。漏えいした情報の種類は企業ごとに異なります(氏名・住所・電話番号・メールアドレス・パスワードのハッシュ値など)。
- 内閣官房の国家サイバー統括室は、2026年10月9日、不正アクセスによる漏えい事案が相次いでいることを受けて、事業者向けの注意喚起を出しました。
- フィッシング対策協議会の2026年9月の報告では、フィッシングの報告件数は94,661件で、前の月より約15.0%増えました。Amazonをかたるものが約33.2%でした。
なぜ、メールに注意が必要なの?
漏えいした氏名、メールアドレス、電話番号などが、本物らしいメールやSMS、電話に使われるおそれがあります。フィッシング対策協議会の9月の報告では、調査用のアドレスに届いたメールの約37.8%が、実在するサービスのドメインを使った、なりすましでした。また、AIに作らせたとみられる不自然な文面や、見えない文字でフィルターをすり抜けようとするメールも確認されています。この記事でご紹介した、「認証に合格しても安心できない」という点は、今も変わりません。
今日からできる5つのこと
- 公式のお知らせを確認する:メールのリンクではなく、ブックマークや公式アプリ、公式サイトから、利用しているサービスのお知らせを確認します。
- パスワードを変更する:対象のサービスのパスワードは変更します。同じパスワードを他のサービスで使い回している場合は、そちらも変更してください。
- 二段階認証・パスキーを使う:使えるサービスでは、二段階認証やパスキーを設定します。
- 「連絡」にも疑いを持つ:「あなたの情報が漏れました」「今すぐ確認を」といった連絡は、急がせる文面ほど、一度立ち止まります。電話やSMSも同じです。
- カードの明細を確認する:身に覚えのない請求があれば、すぐにカード会社に連絡します。
離れて暮らすご両親にも、「メールのリンクから確認しない」という約束を、伝えておくと安心です。
※漏えいの件数や内容は、調査中のものが多く、続報で変わる場合があります。ご自身が対象かどうかは、各社の公式のお知らせでご確認ください。
まとめ
- 通販サイトを装い、アカウント確認を口実にログインを迫るメールが確認されている
- メール認証がすべて「合格」でも、送信者が本物とは限らない
- 表示名ではなく、実際の送信元アドレスと、リンク先を確認する
- リンクを開いても、何も入力していなければ閉じればOK。入力したら、すぐパスワード変更やカード会社への連絡を
- 迷ったら、メールのリンクは使わず公式サイトやアプリから確認する
精巧なメールほど、人は信じてしまいます。「合格マークがあるから大丈夫」と思い込まず、ひと呼吸おいて確認する。それだけで、被害に遭う可能性はぐっと減らせます。
参考・出典
- ITmedia エンタープライズ:2026年10月の情報漏えい事案まとめ(2026年10月20日)
- Impress Watch:国家サイバー統括室の注意喚起(2026年10月9日)
- フィッシング対策協議会:2026/09 フィッシング報告状況
- フィッシング対策協議会
まちのスマホコンシェルジュの「安心設定」では、迷惑電話・SMSの対策、フィルタの設定をお手伝いします(30分2,500円)。完全予約制で、中央区・杉並区のご自宅などへの訪問・出張にも対応しています(出張は+1,000円〜)。

コメント